Comment choisir une entreprise d’audit et d’infogérance à Saint-Mandé : périmètre, livrables et contrat
Pour une TPE ou une PME de Saint-Mandé, choisir un prestataire informatique ne consiste pas uniquement à trouver quelqu’un capable de dépanner les postes de travail. Il faut aussi connaître l’état réel du système d’information, sécuriser les données et disposer d’un accompagnement adapté au quotidien. Un audit structuré fournit des éléments concrets pour comparer les offres d’infogérance et demander un devis cohérent avec les besoins de l’entreprise.
Un audit informatique utile commence par un périmètre clair
Un audit informatique analyse de manière organisée l’infrastructure, les usages et les risques d’une entreprise. Il ne se limite pas à dresser une liste de matériels. Il sert à repérer ce qui fonctionne, ce qui fragilise l’activité et ce qui entraîne des dépenses peu visibles. À Saint-Mandé et dans le secteur du 94160, une intervention sur site peut compléter la téléassistance pour examiner les équipements, le réseau local et l’organisation des accès.
Les éléments à examiner avant toute recommandation
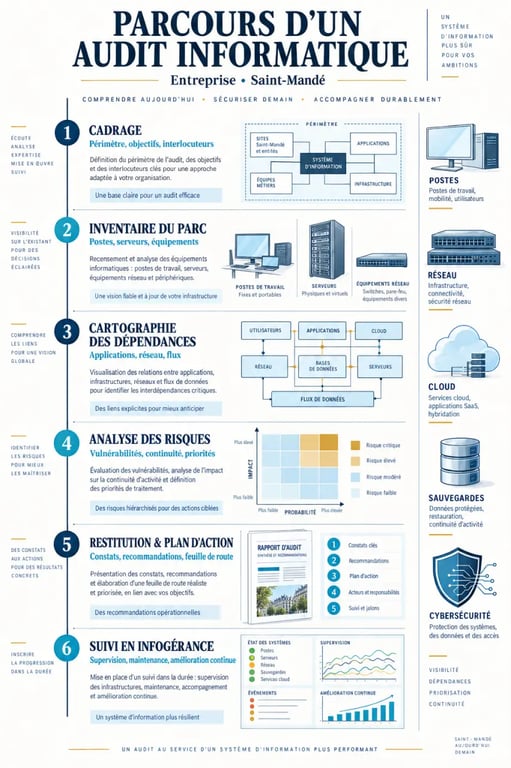
Le périmètre de l’audit doit être défini avec le dirigeant, le responsable administratif ou la personne chargée de l’informatique. Il peut couvrir les postes de travail, les serveurs, les équipements réseau, le Wi-Fi, les imprimantes, la téléphonie, les accès internet, l’environnement cloud et les installations on-premise. L’analyse des comptes utilisateurs, des droits d’accès, des licences Microsoft 365, des logiciels métier et des contrats télécoms évite de réduire l’informatique à un simple service de dépannage.
- Inventaire du parc informatique et vérification de son niveau de mise à jour ;
- Cartographie des réseaux, des connexions, des serveurs et des services cloud ;
- Évaluation de la sécurité des accès, notamment de l’authentification multifacteur ;
- Contrôle des sauvegardes, de leur conservation et des possibilités de restauration ;
- Analyse des abonnements, des licences et des contrats susceptibles de créer des surcoûts.
Les dépendances entre les équipements comptent autant que les équipements
Un poste peut sembler parfaitement opérationnel alors que sa disponibilité dépend d’une boîte mail, d’un accès réseau, d’un serveur de fichiers, d’une licence ou d’une sauvegarde. L’audit doit donc suivre les dépendances plutôt que d’examiner chaque matériel isolément. Cette approche fait ressortir les points de rupture en cascade : une connexion unique, un compte administrateur non documenté, un partage de fichiers sans sauvegarde vérifiée ou une téléphonie dépendante du réseau. La cartographie des liens aide ainsi à prioriser les investissements qui protègent réellement l’activité.
Les 5 livrables qui rendent les décisions IT plus lisibles
La valeur d’un audit se mesure aussi à sa restitution. Un rapport très technique, dépourvu de priorités et d’incidences métier, laisse souvent l’entreprise dans la même situation qu’avant. Le prestataire doit remettre des documents compréhensibles et directement exploitables pour valider un budget, planifier les travaux et suivre les corrections.
- Un inventaire documenté des actifs : postes, logiciels, accès, équipements réseau et services critiques.
- Une cartographie de l’infrastructure qui clarifie les connexions, les responsables, les dépendances et les zones encore mal documentées.
- Une matrice des risques distinguant les vulnérabilités urgentes, les améliorations utiles et les sujets à surveiller.
- Un plan d’action priorisé précisant, pour chaque recommandation, l’objectif, la criticité, le coût estimatif et l’échéance.
- Un scénario de suivi définissant les actions récurrentes, les indicateurs, les responsabilités et le rythme des revues.
Cette restitution permet aussi d’aborder le plan de reprise d’activité (PRA) et le plan de continuité d’activité (PCA). Une sauvegarde ne suffit pas à garantir la reprise : sa restauration doit être testée, les délais acceptables doivent être définis et les personnes concernées doivent savoir quoi faire en cas d’incident majeur.
Infogérance globale ou à la demande : choisir selon votre organisation
L’infogérance consiste à confier tout ou partie de la gestion informatique à un prestataire. Elle peut inclure la supervision, la maintenance préventive, le support aux utilisateurs, le traitement des incidents, la gestion du parc, les sauvegardes et la cybersécurité. Le modèle adapté dépend moins du nombre de salariés que de la criticité des outils, du niveau d’autonomie interne et du besoin de visibilité.
| Modèle | Périmètre habituel | Adapté lorsque | Point de vigilance |
|---|---|---|---|
| Infogérance globale | Supervision, support, maintenance, sécurité, sauvegarde et suivi du parc | L’entreprise veut un pilotage continu et un interlocuteur identifié | Définir précisément les exclusions et les niveaux de service |
| Infogérance à la demande | Dépannage, projet ponctuel, renfort technique ou intervention ciblée | Les besoins sont rares ou une ressource interne pilote déjà l’informatique | Anticiper les délais et le budget des urgences |
| Audit ponctuel | État des lieux, recommandations et feuille de route | Avant une migration, une croissance, un renouvellement de contrat ou une externalisation | Prévoir qui mettra en œuvre les recommandations |
Les engagements à faire préciser dans le contrat
Avant de signer, demandez le périmètre exact des équipements couverts, les horaires du support, les modalités d’intervention à distance et sur site, ainsi que les délais de prise en charge annoncés. Un SLA, ou accord de niveau de service, n’a de valeur que s’il précise ce qui est mesuré : délai de réponse, délai de rétablissement, niveau de priorité et canal de contact. Les rapports d’intervention et les tableaux de bord comptent tout autant. Ils donnent de la visibilité sur les incidents récurrents et les actions réalisées.
Sécurité, sauvegarde et continuité : les priorités à ne pas différer
Une panne, un compte compromis ou une suppression accidentelle peut immobiliser une activité entière. L’infogérance doit donc maintenir les systèmes en conditions opérationnelles et réduire les risques. La supervision détecte les alertes, la maintenance corrige les faiblesses, tandis que les sauvegardes et les procédures de restauration limitent les conséquences d’un incident.
Des contrôles concrets plutôt que des promesses générales
Un prestataire informatique sérieux vérifie notamment la gestion des mises à jour, la protection des postes, les droits administrateurs, les accès distants et la segmentation du réseau. Selon les besoins, un EDR peut renforcer la détection des comportements suspects sur les terminaux. La sécurité concerne aussi les usages. Un compte partagé, une boîte mail sans protection renforcée ou des droits trop larges présentent parfois un risque plus immédiat qu’un équipement ancien.
Demandez comment les sauvegardes sont gérées, où elles sont conservées, qui peut y accéder et à quelle fréquence une restauration est testée. Ces réponses doivent être documentées, en particulier lorsque l’entreprise traite des données clients, financières ou personnelles. La traçabilité des interventions et la gestion des accès participent aussi à une meilleure gouvernance des données.
Comparer les prestataires de Saint-Mandé sans se limiter au prix
Le tarif est un critère légitime, mais un devis doit surtout permettre de comparer des périmètres équivalents. Une offre apparemment économique peut exclure la cybersécurité, les sauvegardes, les déplacements, le support utilisateurs ou les actions préventives. À l’inverse, une prestation plus complète peut réduire les interruptions, les interventions d’urgence et les achats non planifiés.
Les bonnes questions lors d’une demande d’audit ou de devis
- Quels équipements, logiciels, services cloud et accès télécoms seront audités ?
- Quels livrables seront remis et sous quel format ?
- Comment les recommandations seront-elles classées par criticité et par budget ?
- Qui intervient en cas d’urgence, avec quelle organisation sur site ou à distance ?
- Quelles tâches sont incluses dans le forfait et lesquelles sont facturées séparément ?
- Comment récupérer les documents, les accès et les configurations en fin de contrat ?
Pour une entreprise du 94160, le premier échange doit permettre de préciser le nombre de postes, les sites éventuels, les contraintes de télétravail, les outils métier et les incidents déjà rencontrés. Ces informations permettent au prestataire de proposer un audit ciblé, puis une infogérance proportionnée. L’accompagnement doit être assez structuré pour sécuriser l’activité, sans imposer une offre surdimensionnée.