Audit sécurité informatique à Paris : ce que NIS2 et PASSI changent vraiment pour votre PME
Un audit de sécurité informatique ne se résume pas à un scan de vulnérabilités lancé un vendredi soir. C'est un diagnostic complet du système d'information, mené par des experts qualifiés, qui doit déboucher sur un plan d'action concret et priorisé. Pour une entreprise parisienne confrontée à la montée des cyberattaques et aux nouvelles obligations réglementaires, comprendre ce que couvre réellement cette prestation, combien elle coûte et quels prestataires méritent la confiance change la donne au moment de passer à l'action.
Audit de sécurité, pentest, audit de conformité : ne pas confondre
La confusion terminologique est la première embûche pour un dirigeant qui découvre le sujet. Ces trois prestations se recoupent partiellement mais répondent à des questions différentes, et un prestataire sérieux doit être capable d'expliquer clairement laquelle correspond à votre besoin.
L'audit de sécurité informatique : une photographie globale du SI
L'audit de sécurité vise à dresser un état des lieux exhaustif de la posture de sécurité d'une organisation. Il englobe l'inventaire des actifs numériques, l'analyse des risques, la revue de configuration des équipements, le contrôle des accès, le test de la politique de mots de passe et, souvent, l'évaluation de la chaîne de sous-traitance. C'est un travail à la fois organisationnel et technique, qui ne se limite pas à chercher des failles : il cherche à comprendre comment l'entreprise gère le risque dans son ensemble.
Le test d'intrusion : simuler une attaque réelle
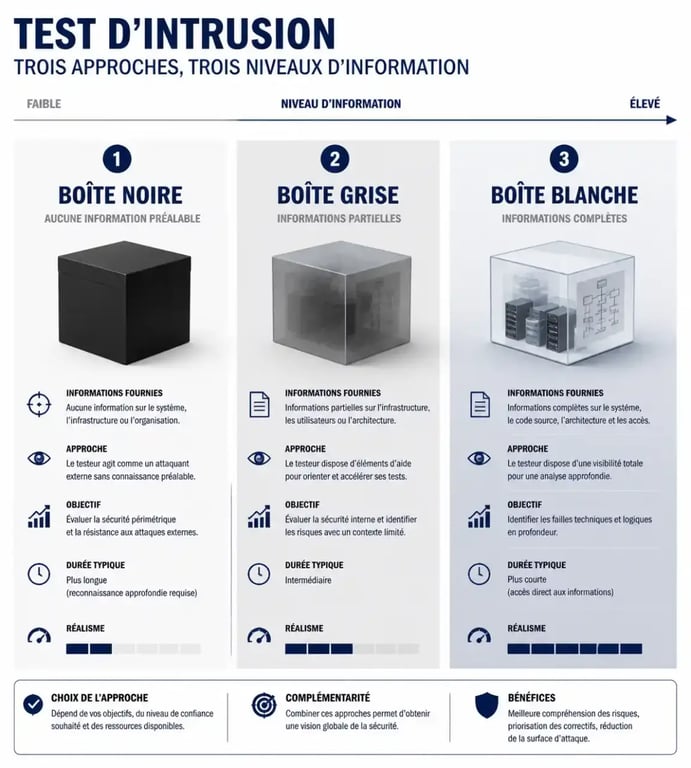
Le pentest, ou test d'intrusion, est une composante technique qui peut faire partie d'un audit plus large ou être commandé séparément. Il consiste à simuler une attaque réelle sur un périmètre défini : applications web, API, infrastructure réseau, Active Directory ou messagerie. Trois approches existent selon le niveau d'information transmis à l'auditeur : la boîte noire (aucune information préalable, conditions proches d'un attaquant externe), la boîte grise (informations partielles, comme un compte utilisateur standard) et la boîte blanche (accès complet au code et à l'architecture, pour une analyse en profondeur). Le choix entre ces trois modes dépend de ce que vous cherchez à valider : la résistance face à un attaquant opportuniste, ou la robustesse intrinsèque de votre architecture.
L'audit de conformité : répondre à une obligation réglementaire
L'audit de conformité, lui, vérifie l'adéquation du système d'information à un référentiel précis : ISO 27001, exigences ANSSI ou directive NIS2. Il ne cherche pas nécessairement des failles techniques exploitables mais mesure l'écart entre votre organisation et les exigences documentaires, procédurales et techniques imposées par le texte. Une entreprise peut avoir un SI globalement bien sécurisé tout en étant non conforme faute de documentation ou de procédures formalisées.
Pourquoi l'urgence réglementaire s'accélère pour les entreprises franciliennes
Le tissu économique parisien et francilien, dense en PME, ETI et sièges sociaux, concentre une part disproportionnée des cibles de choix pour les attaquants. La directive NIS2 a considérablement élargi le périmètre des entités concernées : environ 15 000 entités sont désormais soumises à cette réglementation en France, contre 500 seulement sous le précédent régime NIS1. Cette multiplication par trente change la nature du marché de l'audit, qui n'est plus réservé aux grands groupes mais devient une nécessité pour des structures de taille intermédiaire qui n'avaient jamais eu à se pencher sur ce type d'obligation.
Parallèlement, la hausse des cyberattaques ciblant les ETI et les administrations françaises a atteint des niveaux préoccupants depuis 2021, avec une progression de +380 %. Cette tendance s'explique en partie par un effet de vases communicants : les grands groupes ayant renforcé leurs défenses, les attaquants se reportent sur des cibles perçues comme plus vulnérables, souvent moins bien équipées en ressources internes de cybersécurité.
Qui est réellement concerné par NIS2 ?
La directive distingue deux catégories : les entités essentielles (énergie, santé, transport, secteur bancaire, infrastructures numériques) et les entités importantes (services postaux, gestion des déchets, industrie chimique, production alimentaire, fabrication de dispositifs médicaux, entre autres). Les seuils de taille comptent également : au-delà de 50 salariés ou de 10 millions d'euros de chiffre d'affaires dans un secteur concerné, l'entreprise entre généralement dans le périmètre. En cas de non-conformité, les sanctions financières prévues peuvent être significatives, sans compter l'engagement de la responsabilité personnelle des dirigeants dans certains cas graves. Un audit préalable permet précisément de clarifier cette zone grise avant qu'un contrôle ou un incident ne la révèle.
Le déroulé concret d'un audit, étape par étape
Comprendre la mécanique d'un audit aide à évaluer les propositions commerciales et à savoir ce qui doit figurer dans un devis sérieux.
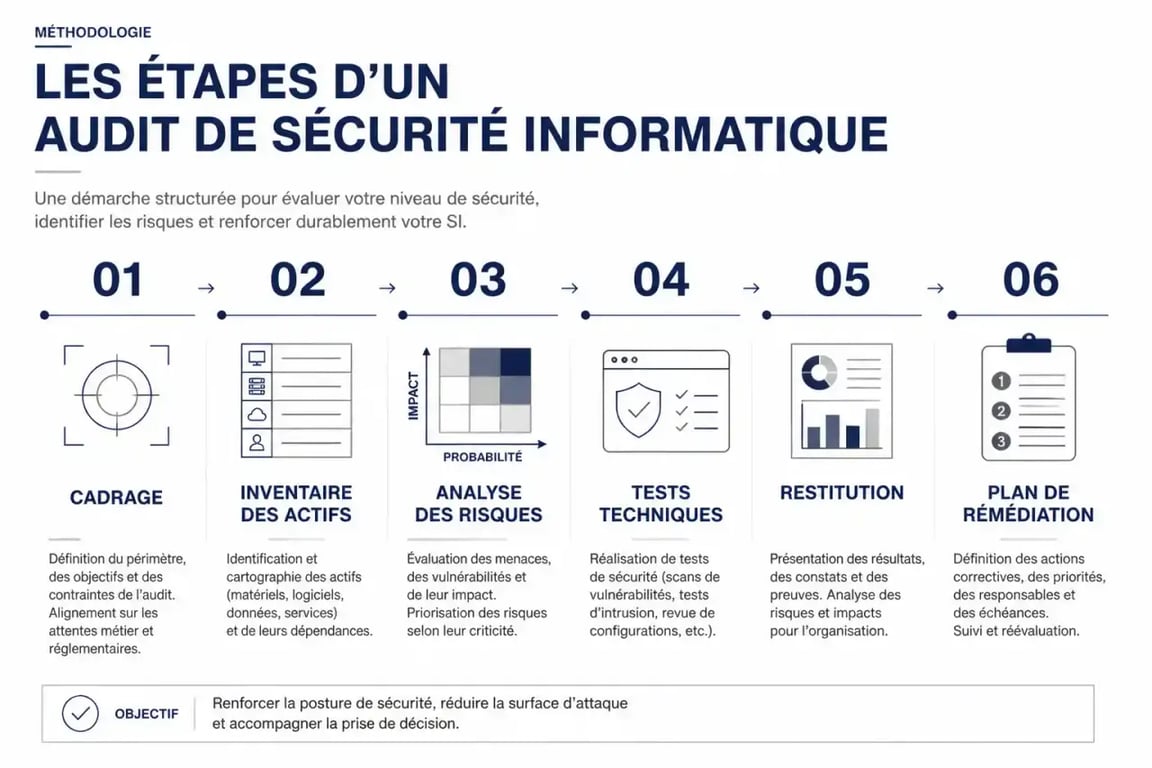
Cadrage et inventaire des actifs
Tout commence par une phase de cadrage où l'auditeur et le client définissent ensemble le périmètre exact : quels systèmes, quels sites, quelles applications sont concernés. Vient ensuite l'inventaire des actifs numériques, souvent plus révélateur qu'on ne l'imagine : beaucoup d'entreprises découvrent à cette occasion des serveurs oubliés, des comptes orphelins ou des applications non maintenues qui échappaient à leur radar.
Analyse des risques et tests techniques
L'analyse des risques croise la criticité des actifs identifiés avec les menaces plausibles pour établir une hiérarchie. Les tests techniques prennent ensuite le relais : contrôle des accès, robustesse de la politique de mots de passe, configuration des équipements réseau, et éventuellement un test d'intrusion ciblé sur les points jugés les plus sensibles. C'est à ce stade que la différence entre un cabinet d'auditeurs purement documentaires et une équipe d'experts terrain, capables de manipuler eux-mêmes les outils d'attaque, devient la plus visible dans la qualité du résultat final.
Restitution et plan de remédiation
L'audit se conclut par une restitution qui doit être compréhensible à deux niveaux : suffisamment claire pour la direction, suffisamment précise pour les équipes techniques qui devront corriger les failles. Un bon rapport priorise les vulnérabilités selon leur gravité et leur facilité d'exploitation, plutôt que de livrer une liste plate de 200 problèmes sans hiérarchie. Le plan de remédiation qui l'accompagne doit être chiffré et planifié dans le temps, avec un suivi de la bonne mise en œuvre des correctifs.
Repenser son SI comme on repense une stratégie d'entreprise
Il y a une analogie utile à emprunter au monde de l'entreprise : celle du pivot stratégique. Une société qui pivote ne jette pas son activité de départ, elle réoriente ses ressources vers ce qui fonctionne réellement, en s'appuyant sur ce qu'elle a appris de ses échecs et de ses angles morts. Un audit de sécurité fonctionne sur ce même principe : il ne s'agit pas de tout reconstruire, mais d'identifier les points de bascule où un investissement ciblé change radicalement la trajectoire de risque de l'entreprise. Corriger une politique de mots de passe laxiste ou cloisonner un accès administrateur mal configuré coûte souvent peu, mais réduit disproportionnellement la surface d'attaque exploitable. Penser son système d'information en points de pivot, plutôt qu'en liste de tâches à cocher, permet de sortir de la logique de conformité subie pour entrer dans une démarche de résilience organisationnelle assumée.
Bien choisir son prestataire d'audit à Paris
Le marché francilien compte de nombreux acteurs, des cabinets d'audit généralistes qui élargissent leur offre à l'IT jusqu'aux pure players spécialisés en cybersécurité. Quelques critères permettent de trier objectivement.
Les certifications à vérifier systématiquement
La qualification PASSI (Prestataire d'Audit de la Sécurité des Systèmes d'Information), délivrée selon les référentiels RGS et LPM, atteste que l'organisme respecte un cadre méthodologique reconnu par l'État. Du côté des certifications individuelles, l'OSCP (Offensive Security Certified Professional) et le CEH (Certified Ethical Hacker) valident des compétences pratiques en test d'intrusion, tandis que la conformité ISO 27001 chez le prestataire lui-même témoigne d'une rigueur appliquée à sa propre organisation. Un prestataire qui ne peut nommer aucune de ces certifications, ou qui reste vague sur ses méthodes, mérite un examen plus approfondi avant signature.
La réactivité locale, un critère souvent sous-estimé
En cas d'incident critique, un prestataire basé en Île-de-France capable d'intervenir sur site rapidement fait une différence tangible par rapport à une structure distante qui ne propose qu'un support à distance. Vérifiez également si le prestataire propose une réponse à incident et un CERT/CSIRT en complément de l'audit : un audit isolé sans capacité de réaction en cas de crise laisse un vide dangereux si une faille est exploitée avant d'être corrigée.
La couverture au-delà de l'audit ponctuel
Les entreprises les plus exposées ont intérêt à regarder si le prestataire propose un SOC (Security Operations Center) externalisé, s'appuyant sur des solutions SIEM comme Wazuh, Elastic, Splunk ou Microsoft Sentinel pour une surveillance continue. Le facteur humain restant le vecteur d'attaque numéro un, la présence d'une offre de sensibilisation et de simulation de phishing dans le catalogue du prestataire est également un signe de maturité globale de son offre, plutôt qu'une simple prestation d'audit isolée dans le temps.
Combien coûte un audit et quel délai prévoir ?
C'est le point sur lequel la plupart des prestataires restent étonnamment silencieux, ce qui freine légitimement la prise de décision. En pratique, le coût d'un audit de sécurité varie fortement selon plusieurs facteurs : la taille du système d'information, le périmètre retenu (un audit organisationnel complet coûte différemment d'un pentest ciblé sur une seule application), le type de test choisi (boîte noire, grise ou blanche) et le niveau de profondeur souhaité sur la restitution et l'accompagnement post-audit.
Pour une TPE ou une petite PME avec un périmètre resserré, un audit ciblé peut se dérouler sur quelques jours. Pour une PME de taille moyenne avec plusieurs sites, une infrastructure hybride et des applications métier critiques, comptez plutôt plusieurs semaines entre le cadrage initial et la remise du rapport final. La règle à retenir : méfiez-vous d'un devis qui ne détaille pas le nombre de jours-homme prévus, car c'est ce paramètre, davantage que le prix affiché, qui conditionne la profondeur réelle du travail effectué.
Sur la fréquence, un audit annuel constitue un socle raisonnable pour la majorité des entreprises, à compléter par un nouvel audit ciblé après tout changement majeur du SI : migration vers un nouveau cloud, refonte d'une application critique, fusion-acquisition, ou changement significatif d'architecture réseau.
Ce que vous devez obtenir en fin de mission
Un audit qui se termine par un simple document PDF envoyé par e-mail sans accompagnement n'a que peu de valeur opérationnelle. Les livrables à exiger contractuellement incluent un rapport priorisé classant les vulnérabilités selon leur criticité et leur exploitabilité réelle, un plan de remédiation chiffré et planifié dans le temps, des préconisations à la fois techniques (pour les équipes IT) et stratégiques (pour la direction), ainsi qu'un suivi permettant de vérifier que les correctifs recommandés ont bien été appliqués. Ce dernier point, souvent traité comme une option, devrait être un standard : un audit sans vérification de la remédiation ne mesure que le problème, jamais la solution.