SecOps : de l’alerte au confinement, une réponse coordonnée entre sécurité et IT
SecOps, pour Security Operations, désigne les opérations de sécurité qui réunissent équipes de cybersécurité et équipes d’exploitation informatique. Leur mission : surveiller les systèmes, détecter les menaces et coordonner la réponse aux incidents. Cette démarche associe des personnes, des processus et des technologies pour protéger l’activité, sans dissocier sécurité et continuité de service.
Lorsqu’un compte est compromis, détecter une connexion suspecte ne suffit pas. Il faut aussi qualifier le risque, couper les accès concernés, rechercher une éventuelle propagation et rétablir un fonctionnement sûr. C’est cette chaîne de décisions et d’actions que SecOps organise.
SecOps relie la détection à l’exploitation informatique
La sécurité identifie les comportements dangereux ; l’exploitation connaît les systèmes, leurs dépendances et les contraintes métier. SecOps rend ces responsabilités complémentaires grâce à des procédures partagées, des informations accessibles et des circuits d’escalade explicites. Le périmètre couvre les terminaux, réseaux, identités, applications et données, dans les infrastructures locales comme dans les environnements cloud, hybrides ou multicloud.
Testez vos connaissances sur SecOps
Choisissez une réponse par question, puis validez pour découvrir votre score et les corrections.
L’objectif n’est pas seulement de multiplier les alertes. Il consiste à détecter plus tôt les compromissions, limiter leur propagation et réduire les interruptions. Une visibilité centralisée évite notamment qu’une activité suspecte sur un compte soit analysée indépendamment d’un événement lié sur un serveur.
SecOps et SOC : une démarche et son dispositif opérationnel
Le SOC, ou Security Operations Center, est le centre des opérations de sécurité : une organisation chargée de surveiller, analyser et traiter les événements de sécurité. Il peut être interne, externalisé ou hybride. SecOps désigne une démarche plus large, qui relie ce travail aux équipes IT, à la gouvernance et à l’amélioration continue. Un SOC peut donc constituer le cœur opérationnel d’un programme SecOps, sans en couvrir seul toutes les responsabilités.
Par rapport à une organisation cloisonnée, où la sécurité transmet des consignes puis attend leur application, SecOps privilégie une responsabilité partagée. Cela ne signifie pas que toute cybersécurité traditionnelle serait uniquement réactive : la différence tient surtout à l’intégration effective des équipes et de leurs méthodes.
Une alerte devient un incident après qualification
Une alerte signale une anomalie possible, pas nécessairement une attaque. Le travail SecOps consiste à rassembler assez de contexte pour décider : activité légitime, faux positif ou incident nécessitant une intervention. La criticité dépend autant du comportement observé que des privilèges du compte, des données exposées et de l’importance du système touché.
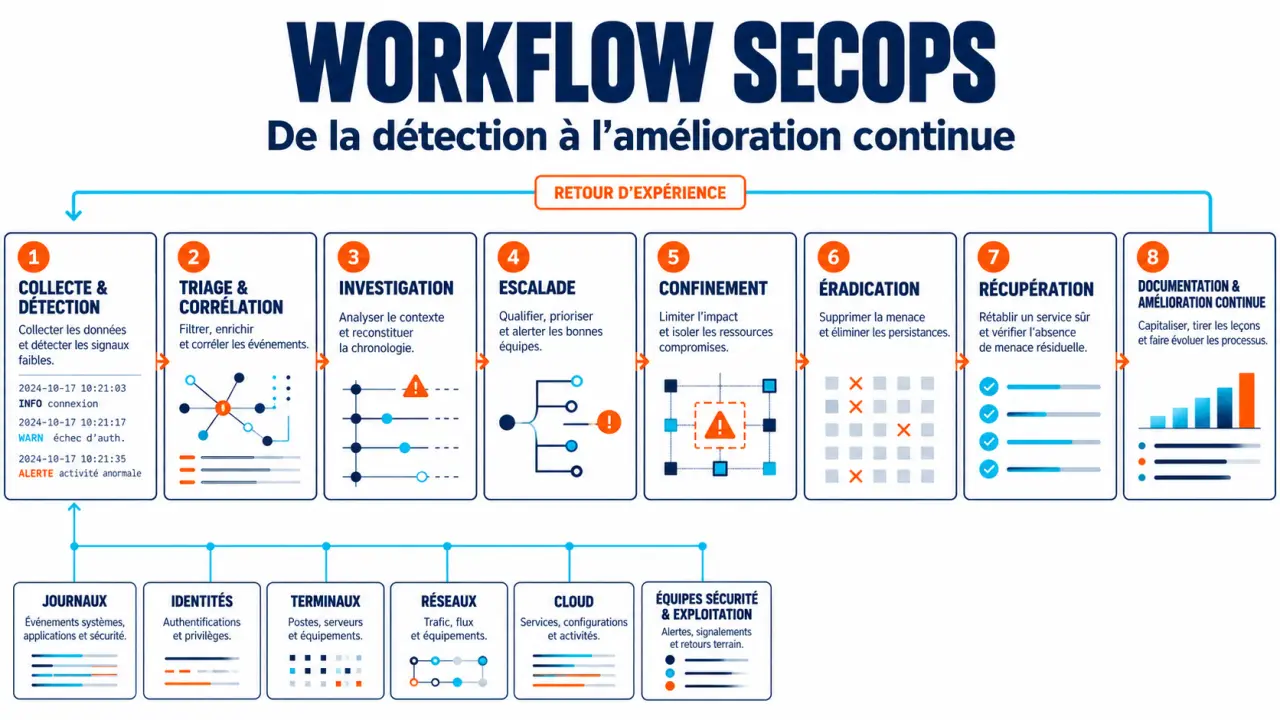
- Collecter et détecter : exploiter les journaux, la télémétrie des terminaux et les événements d’identité pour repérer une activité suspecte.
- Trier et corréler : rapprocher les signaux, éliminer les doublons et prioriser les alertes selon leur risque.
- Investiguer et escalader : reconstruire la chronologie, identifier les ressources concernées et mobiliser les bons intervenants.
- Contenir : isoler un terminal, suspendre un compte ou bloquer un accès pour limiter la propagation.
- Éradiquer et récupérer : supprimer la cause de compromission, restaurer un état fiable et vérifier le retour en service.
- Documenter et améliorer : conserver les preuves utiles, analyser les décisions et ajuster les détections.
Par exemple, une connexion inhabituelle suivie de téléchargements massifs peut justifier une investigation sur un compte. L’équipe vérifie d’abord les usages attendus et les sessions actives, puis décide des restrictions nécessaires. Suspendre le compte sans examiner ses dépendances pourrait interrompre un traitement métier légitime.
Le confinement peut jouer le rôle d’un fusible : interrompre un circuit limité pour préserver le reste du système. Encore faut-il définir ce circuit à l’avance. Prévoir quels comptes peuvent être suspendus, quels segments peuvent être isolés et qui autorise ces actions permet de contenir une attaque sans provoquer une panne générale. Un bon scénario de réponse décrit donc aussi le périmètre de coupure et les conditions de rétablissement.
En parallèle, la chasse aux menaces recherche des traces de compromission sans attendre une alerte. Le renseignement sur les menaces aide à orienter ces recherches et à adapter les règles aux techniques d’attaque pertinentes pour l’organisation.
SIEM, SOAR, XDR : choisir selon le travail à accomplir
Aucun outil ne remplace une organisation SecOps. Les solutions apportent des fonctions complémentaires ; leur intérêt dépend de la couverture réelle, de la qualité des données et de leur intégration aux procédures existantes.
| Solution | Rôle principal | Point de vigilance |
|---|---|---|
| SIEM | Centraliser, analyser et corréler les journaux de sécurité. | Choisir les événements utiles et maintenir les règles de détection. |
| SOAR | Orchestrer les outils et automatiser les procédures de réponse. | Prévoir validations, permissions et traçabilité des actions. |
| EDR | Détecter et investiguer les menaces sur les terminaux, puis faciliter leur confinement. | Vérifier la couverture des postes et serveurs. |
| XDR | Rapprocher les signaux de plusieurs domaines : terminaux, identités, messagerie, réseaux ou cloud. | Contrôler les intégrations effectivement prises en charge. |
| Sécurité cloud | Surveiller les configurations, accès et charges de travail cloud. | Clarifier les responsabilités entre fournisseur et organisation. |
Un SIEM et un XDR peuvent coexister ; leurs périmètres ne sont pas automatiquement identiques. Avant tout achat, mieux vaut tester un scénario concret : l’équipe peut-elle relier une connexion suspecte à une action sur un terminal, puis déclencher une réponse documentée ?
L’IA et le machine learning peuvent aider à hiérarchiser les alertes ou à résumer une investigation. Ils ne dispensent pas de vérifier les résultats. L’automatisation convient d’abord aux tâches répétitives et maîtrisées, comme enrichir une alerte ; les actions susceptibles d’interrompre l’activité nécessitent des garde-fous adaptés.
Des responsabilités explicites avant une surveillance élargie
Les analystes SOC qualifient les alertes et conduisent les premières investigations. Les spécialistes de réponse aux incidents approfondissent les cas complexes. Les ingénieurs de détection entretiennent les règles et les intégrations, tandis que les équipes IT exécutent ou accompagnent les changements sur les systèmes. Le responsable SecOps coordonne l’ensemble avec le RSSI et les responsables métier.
Les compétences utiles associent compréhension des réseaux, systèmes, identités et environnements cloud, analyse de journaux et communication. Savoir expliquer pourquoi isoler un serveur, avec quelles conséquences et pendant quelle phase de l’intervention, compte autant que reconnaître un indicateur de compromission.
Pour démarrer, une organisation peut suivre une progression simple :
- Inventorier les actifs critiques, leurs propriétaires et leurs dépendances.
- Définir les scénarios prioritaires et les responsabilités de décision.
- Collecter les journaux nécessaires et vérifier leur exploitabilité.
- Tester les procédures sur un exercice avant d’étendre la couverture.
- Ajuster les moyens humains, les outils et les horaires de surveillance aux risques.
Une PME peut privilégier un SOC managé si elle ne dispose pas des compétences nécessaires. L’externalisation ne supprime toutefois pas sa responsabilité : elle doit conserver des interlocuteurs capables d’autoriser les actions et de piloter la reprise.
Mesurer la résilience sans confondre activité et efficacité
Le nombre d’alertes traitées ne suffit pas à évaluer SecOps. Suivre le temps de détection, de qualification et de confinement aide à localiser les blocages. Il faut aussi examiner les faux positifs, les incidents récurrents, la couverture des actifs critiques et les actions correctives réellement terminées.
Ces indicateurs doivent être définis de manière stable : le temps de réponse commence-t-il à la première alerte ou à la confirmation de l’incident ? Sans convention commune, les comparaisons deviennent trompeuses. Les retours d’expérience permettent ensuite d’améliorer les procédures plutôt que d’augmenter simplement le volume d’outils.
Enfin, la traçabilité des accès, des investigations et des décisions soutient la conformité. Elle peut contribuer aux obligations du RGPD et aux démarches fondées sur ISO 27001, le NIST ou PCI DSS, selon le périmètre concerné. SecOps ne garantit pas à lui seul la conformité : il fournit des pratiques et des éléments de preuve à articuler avec la gouvernance, la protection des données et les exigences applicables.