Contrôleur interne : sécuriser les opérations sans se substituer à l’audit
Le contrôleur interne aide l’entreprise à maîtriser ses risques, à fiabiliser ses informations et à sécuriser ses opérations. Il analyse les processus, vérifie l’efficacité des contrôles et accompagne les équipes dans leurs améliorations. Contrairement à l’auditeur interne, il participe au suivi régulier du dispositif plutôt qu’à son évaluation indépendante. Ce métier transversal associe analyse, connaissance des activités et pédagogie.
Un rôle de prévention au contact des métiers
Le contrôle interne désigne l’ensemble des dispositifs qui contribuent à la maîtrise des activités : procédures, validations, séparation des responsabilités, vérifications et suivi des anomalies. Il vise une assurance raisonnable, jamais une garantie absolue, sur la réalisation des objectifs, la conformité et la fiabilité de l’information.
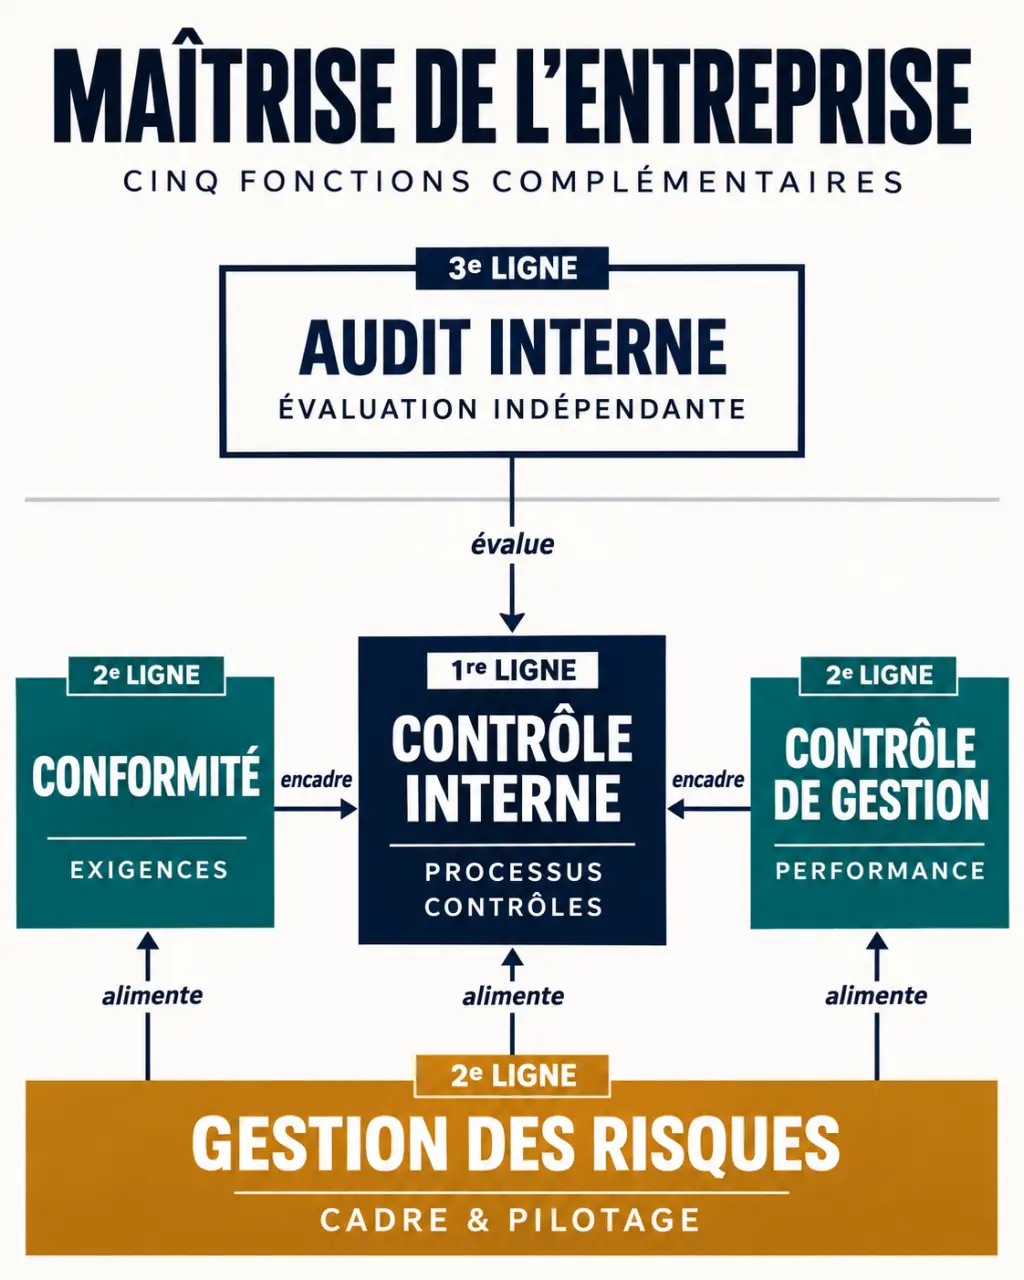
Le contrôleur interne structure et évalue ces dispositifs avec les responsables opérationnels. Son périmètre peut couvrir la comptabilité, les achats, les pratiques commerciales, la qualité ou les processus managériaux. Il intervient dans la banque, l’assurance, l’industrie, les services et le secteur public.
Selon l’organisation, il est rattaché à la direction financière, à la direction des risques ou à une fonction dédiée. L’IFACI le situe dans la deuxième ligne de maîtrise : il accompagne et challenge les métiers, qui restent responsables de leurs opérations et de leurs contrôles. Il ne doit donc pas devenir celui qui valide tout à leur place.
Cette position exige de trouver un équilibre : un contrôle trop léger laisse subsister des risques importants ; un dispositif disproportionné ralentit l’activité sans bénéfice suffisant. La priorité consiste à protéger les opérations les plus sensibles.
Des missions concrètes, du risque au suivi des corrections
Observer les processus et tester les contrôles
Une mission commence par des échanges avec les équipes et l’examen des procédures. Le contrôleur reconstitue le parcours d’une opération, identifie les risques et recherche les protections existantes. Il peut s’appuyer sur le référentiel COSO pour structurer le contrôle interne, tandis qu’ISO 31000 apporte des lignes directrices en matière de gestion des risques.
Sur un processus d’achat, par exemple, il examine qui crée un fournisseur, qui approuve une commande et qui autorise le paiement. Il peut ensuite tester un échantillon d’opérations pour vérifier que les validations sont effectives et documentées. Une procédure écrite ne suffit pas : il faut établir qu’elle fonctionne réellement.
- Cartographie des risques : hiérarchiser les événements susceptibles d’affecter les objectifs.
- Matrice risques-contrôles : relier chaque risque aux mesures prévues pour le maîtriser.
- Plan de contrôle : préciser les vérifications, leur fréquence et leurs responsables.
- Rapport de résultats : présenter les constats, leurs conséquences et les recommandations.
Faire corriger durablement, pas seulement constater
Après les tests, le contrôleur échange sur les anomalies avec les responsables concernés. Le plan d’action doit désigner un responsable, une échéance et une preuve attendue. Sa clôture suppose de vérifier l’efficacité de la correction, et non de recueillir uniquement une déclaration de réalisation.
Une anomalie répétée ressemble à une graine : le défaut visible peut se développer si le terrain reste favorable. Au lieu de multiplier les rappels après chaque justificatif manquant, il faut rechercher ce qui entretient le problème : consigne ambiguë, outil mal paramétré, charge excessive ou responsabilité floue. Corriger cette cause évite de faire pousser une nouvelle procédure sur un processus déjà fragile.
Le quotidien alterne ainsi entre entretiens, analyse de données, tests, rédaction et sensibilisation. Les tableurs, les outils d’analyse et les solutions de gouvernance, risques et conformité, dites GRC, facilitent la traçabilité sans remplacer le jugement professionnel.
Contrôle interne, audit et conformité : des responsabilités distinctes
Ces fonctions travaillent sur des sujets proches, mais ne répondent pas à la même question. Leur articulation évite les doublons et les zones sans surveillance.
| Fonction | Rôle principal | Exemple de contribution |
|---|---|---|
| Contrôle interne | Structurer et suivre la maîtrise des processus | Tester les validations des paiements et suivre les corrections |
| Audit interne | Évaluer de manière indépendante la gouvernance, les risques et les contrôles | Apprécier l’efficacité du dispositif achats |
| Gestion des risques | Identifier, évaluer et suivre les risques | Analyser l’exposition à une rupture d’approvisionnement |
| Conformité | Contribuer au respect des obligations applicables | Encadrer la prévention des conflits d’intérêts |
| Contrôle de gestion | Éclairer le pilotage économique | Analyser les écarts entre budget et résultats |
L’audit interne relève de la troisième ligne et apporte une assurance indépendante. Le contrôleur interne peut réaliser des revues et des tests approfondis, mais cela ne transforme pas sa fonction en audit indépendant. Dans une petite structure, plusieurs responsabilités peuvent être regroupées ; les conflits d’intérêts et les modalités de supervision doivent alors être clarifiés.
Les compétences et parcours pour accéder au métier
Les formations en audit, finance, comptabilité, contrôle de gestion ou droit constituent des voies pertinentes, souvent à un niveau master. Le diplôme doit surtout être complété par une compréhension concrète des processus. Une expérience en cabinet, en comptabilité ou dans un service opérationnel peut faciliter l’accès au poste.
L’IFACI distingue quatre grands domaines de compétences : techniques, analytiques, relationnelles et pédagogiques, ainsi que rigueur et éthique. En pratique, cela signifie savoir lire une procédure, interpréter des données, étayer un constat et expliquer une recommandation sans mettre les équipes sur la défensive.
Pour une reconversion, le meilleur point d’appui est souvent le métier déjà connu. Un professionnel des achats peut démontrer sa compréhension des validations, des fournisseurs et des risques de fraude. Il lui reste à acquérir une méthode de contrôle et à formaliser ses analyses.
Une formation spécialisée ou le certificat COSO proposé par l’IFACI peut renforcer cette méthode, sans remplacer l’expérience. La cybersécurité, l’automatisation et les informations environnementales, sociales et de gouvernance, dites ESG, élargissent aussi les besoins : il faut savoir questionner les droits d’accès, la qualité des données et les preuves conservées.
Salaire et perspectives : regarder le périmètre avant l’intitulé
Les repères de rémunération suivants doivent être interprétés selon l’expérience, la région, le secteur et les responsabilités. Ils ne constituent pas une grille applicable à chaque employeur.
| Niveau | Rémunération brute annuelle |
|---|---|
| Débutant | 28 400 à 34 300 euros |
| Expérimenté ou manager | 61 200 à 88 800 euros |
| Direction dans certaines grandes entreprises | Au-delà de 90 000 euros |
Les équivalents nets mensuels indiqués sont de 1 883 à 2 274 euros pour un débutant et de 4 044 à 5 889 euros pour un profil expérimenté ou manager. Ces conversions restent indicatives : le net dépend notamment du statut et des cotisations ; elles ne valent pas simulation de paie ni montant après impôt.
L’évolution peut mener vers un poste de responsable du contrôle interne, la gestion des risques, l’audit ou le conseil. L’accès à une direction des risques suppose généralement d’élargir son expérience au-delà des seuls tests de contrôle.
Avant de candidater, examinez le périmètre réel : nombre d’entités, déplacements, exposition internationale, autonomie et ressources disponibles. Un poste formateur permet de suivre toute la chaîne, depuis l’identification du risque jusqu’à la vérification des corrections, avec un soutien clair de la direction.